Integrere betalingsløsning: hva som reelt inngår
Å integrere en betalingsløsning er ikke teknisk vanskelig — moderne leverandører har god dokumentasjon og fungerende eksempler. Det som gjør det vanskelig, er alt utenfor den lykkelige stien: mislykkede betalinger, refusjoner, tilbakeføringer, dupliserte ordrer og hva som skjer når kunden lukker fanen midt i betalingen.
Denne guiden går gjennom selve integrasjonen og mer utførlig de grensetilfellene der det reelt går penger tapt.
Velg metodene markedet ditt bruker#
Betalingspreferanser er sterkt regionale. Å tilby feil metoder mister salg i handlekurven, som er det dyreste stedet å miste noen.
| Metode | Hvor det teller | Vær oppmerksom på |
|---|---|---|
| Vipps | Nødvendig i Norge | Umiddelbar bekreftelse, svært utbredt |
| Kort | Nødvendig nesten overalt | Høyere kostnad, risiko for tilbakeføring |
| Faktura | Utbredt i Norden | Leverandøren bærer risikoen, mot en prosentsats |
| Delbetaling | Vokser i flere segmenter | Samme modell som faktura |
| Apple Pay og Google Pay | Mobilt, hever konverteringen merkbart | Krever HTTPS og domeneverifikasjon |
| PayPal | Internasjonalt, kjent merke | Høyere kostnad, egen tvisteprosess |
| Bankoverføring | B2B og høye beløp | Treg bekreftelse; ordrer blir liggende |
Start med to til tre metoder markedet ditt faktisk bruker. Hver ekstra metode er enda et valg i handlekurven og mer subtilt enda et løp å teste etter hver oppdatering.
Hvordan integrasjonen virker#
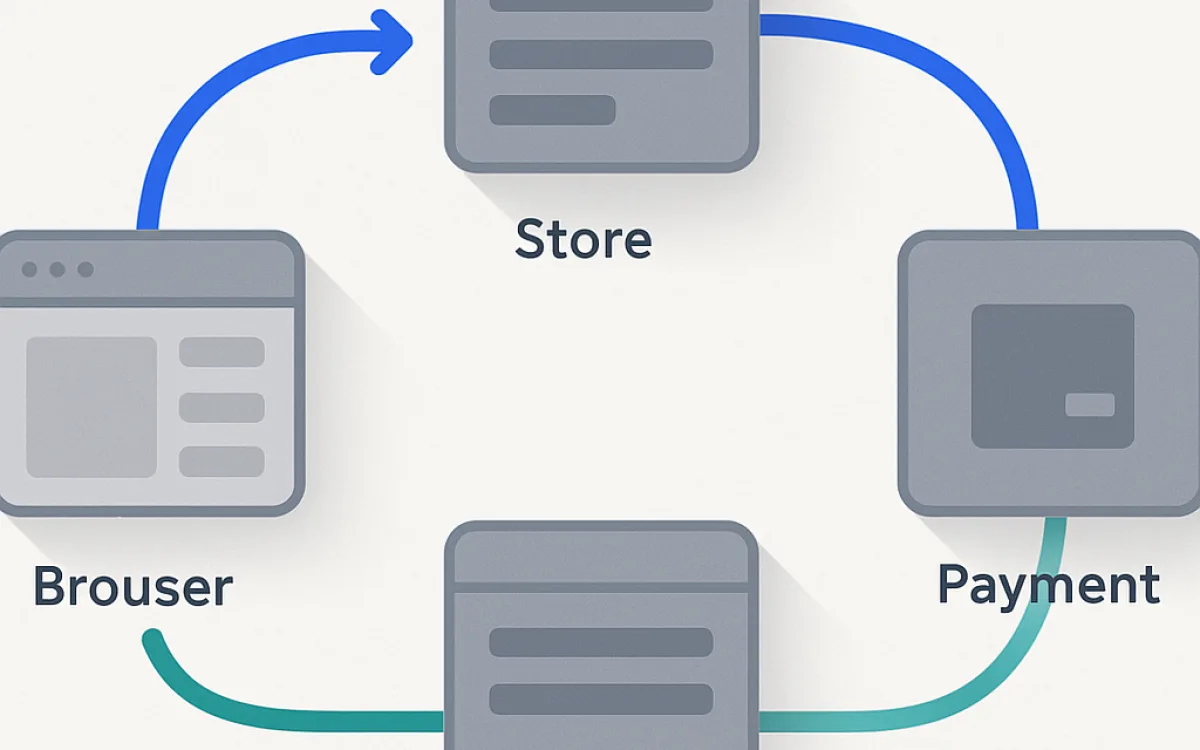
Formen er stort sett den samme hos alle moderne leverandører, og den er verdt å forstå, fordi feilmåtene følger av den.
- Serveren din oppretter en betalingsintensjon med beløp, valuta og ordrereferanse.
- Kunden sendes til leverandørens betalingsside, eller fyller ut et innebygd skjema.
- Kunden godkjenner hos sin bank eller kortutsteder, ofte med sterk autentisering.
- Leverandøren sender kunden tilbake til din retur-URL — som du aldri må bruke som betalingsbevis.
- Leverandøren sender en webhook til serveren din med endelig status. Dette er sannheten.
- Serveren din verifiserer webhookens signatur, oppdaterer ordren og sender bekreftelsen.
- Kortopplysninger rører aldri serveren din — noe som holder deg utenfor den tunge delen av PCI.
Trinn fire og fem rommer flest feil. Kunden kan lukke nettleseren før hun kommer tilbake; webhooken kommer likevel. Bygg på webhooken, ikke på returen.
Grensetilfellene der penger forsvinner#
De dukker ikke opp i testing og dukker opp i den første virkelig travle uken.
| Situasjon | Hva som går galt | Håndtering |
|---|---|---|
| Webhook kommer to ganger | Ordren behandles dobbelt | Idempotens: behandle hver hendelses-id én gang |
| Webhook før returen | Kappløp som overskriver ordrestatus | Eksplisitte statusoverganger, aldri bakover |
| Kunden lukker fanen etter betaling | Betalt, ingen ordre | Opprett ordren på webhooken, ikke på returen |
| Betaling feiler etter lagerreservasjon | Lager låst uten salg | La reservasjonen utløpe etter et fast vindu |
| Delrefusjon | Regnskapet stemmer ikke | Modeller refusjoner som førsteklasses hendelse |
| Tilbakeføring | Penger borte, vare sendt | Ta vare på dokumentasjon; risikoregler ved høye beløp |
| Leverandøren er nede | Null salg, ikke mindre salg | En annen metode som reserve |
Samsvar og testing#
En kort liste som dekker det som blir dyrt når det mangler.
- Bruk vertsbaserte felt eller videresending, så kortopplysninger aldri rører serveren din — det reduserer PCI-omfanget kraftig.
- Sterk kundeautentisering er obligatorisk i Europa; test løpet med et kort som fremtvinger den.
- Verifiser hver webhooks signatur. En uverifisert webhook er et offentlig endepunkt som kan merke ordrer som betalte.
- Vis priser inkludert mva til forbrukere, og gjør fraktprisen synlig før siste trinn.
- Ta vare på ordre- og betalingsdata i den skattemessige oppbevaringstiden, og persondata ikke lenger enn nødvendig.
- Test refusjoner og delrefusjoner før lanseringen, ikke når den første kunden ber om det.
- Utfør en ekte transaksjon i produksjon med et ekte kort og refunder den til deg selv. Testmodus dekker ikke alt.
Ofte stilte spørsmål
Hvilken betalingsleverandør skal jeg velge?
Velg ut fra hvilke metoder de støtter i markedet ditt, hvilke gebyrer de tar ved din omsetning, og hvor godt de integrerer med plattformen din. For en norsk nettbutikk er støtte for Vipps det første filteret. Prisforskjellene mellom de store leverandørene er ved beskjeden omsetning små nok til ikke å være avgjørende.
Trenger jeg PCI-samsvar?
Ja, men omfanget avhenger helt av hvordan du integrerer. Bruker du vertsbaserte betalingsfelt eller videresending, så kortopplysninger aldri rører serveren din, faller forpliktelsen tilbake på den enkleste egenvurderingen. Behandler du kortopplysninger selv, er du i et helt annet regime — nesten ingen nettbutikk bør gjøre det.
Hvorfor trenger jeg webhooks når det finnes en retur-URL?
Fordi returen avhenger av kundens nettleser. Lukker hun fanen, mister forbindelsen eller sitter fast på banksiden, kommer returen aldri — men pengene er likevel trukket. Webhooken kommer fra leverandørens server og når frem uansett. Bygg ordren på webhooken, og bruk returen kun til å vise kunden noe.
Hvordan unngår jeg dupliserte ordrer?
Gjør webhookhåndteringen idempotent: lagre hendelses-id for hver behandlet webhook og ignorer gjentakelser. Leverandører sender webhooks på nytt når bekreftelse uteblir, så doble leveringer er normal atferd, ikke en feil. Uten den kontrollen sender du to bekreftelsesmeldinger og trekker lageret to ganger.
integrere betalingsløsningvipps nettbutikkbetalingsleverandørwebhook betalingpci samsvarnettbetaling